/es/articulos/twilio-da-hasta-el-18-de-febrero-de-2027-para-dejar-los-cifrados-viejos-si-tu-bot-de-whatsapp
Twilio da hasta el 18 de febrero de 2027 para dejar los cifrados viejos: si tu bot de WhatsApp vive en un servidor antiguo, pruébalo ya
Twilio extendió al 18 de febrero de 2027 el plazo para que su API REST acepte solo cuatro cipher suites de TLS 1.2 (ECDHE con AES-GCM) y las de AES-GCM en TLS 1.3. Los bots de WhatsApp que envían desde sistemas viejos, como Windows Server 2012 R2, pueden quedarse mudos: la prueba en tls-test.twilio.com ya muestra quién truena.
Twilio volvió a mover la fecha. En su changelog del 11 de noviembre de 2026 avisa que extiende el plazo para que los clientes de su API REST se pasen a una lista de cifrados más corta: ahora hay hasta el 18 de febrero de 2027, y mientras tanto seguirá aceptando el tráfico con cifrados viejos. Suena a buena noticia, y lo es a medias: son tres meses, no un año. Si tu bot de WhatsApp manda mensajes por Twilio desde un servidor, una VM o un contenedor que nadie ha tocado en años, ese día puede dejar de hablar con la API sin que cambies una sola línea de código.
Ojo con la fecha: la página se contradice
Un detalle antes de seguir, porque ahí puede estar el susto. El encabezado visible del anuncio, el texto en negritas y el listado del changelog dicen February 18, 2027. Pero la etiqueta <title> de la misma página, y el título que se reparte por RSS y en redes, dicen November 18, 2027. La dirección del anuncio todavía termina en early-2026, la fecha que tenía cuando se publicó por primera vez.
Mi lectura: la fecha buena es la del cuerpo, febrero de 2027, porque es la que Twilio pone en el texto que explica la extensión, y es la que repite la cobertura de terceros. Lo del título huele a error de edición. Pero si alguien en tu equipo vio «noviembre de 2027» en un feed y se relajó, corrígelo hoy: es mejor planear con la fecha más cercana.
Qué cambia exactamente
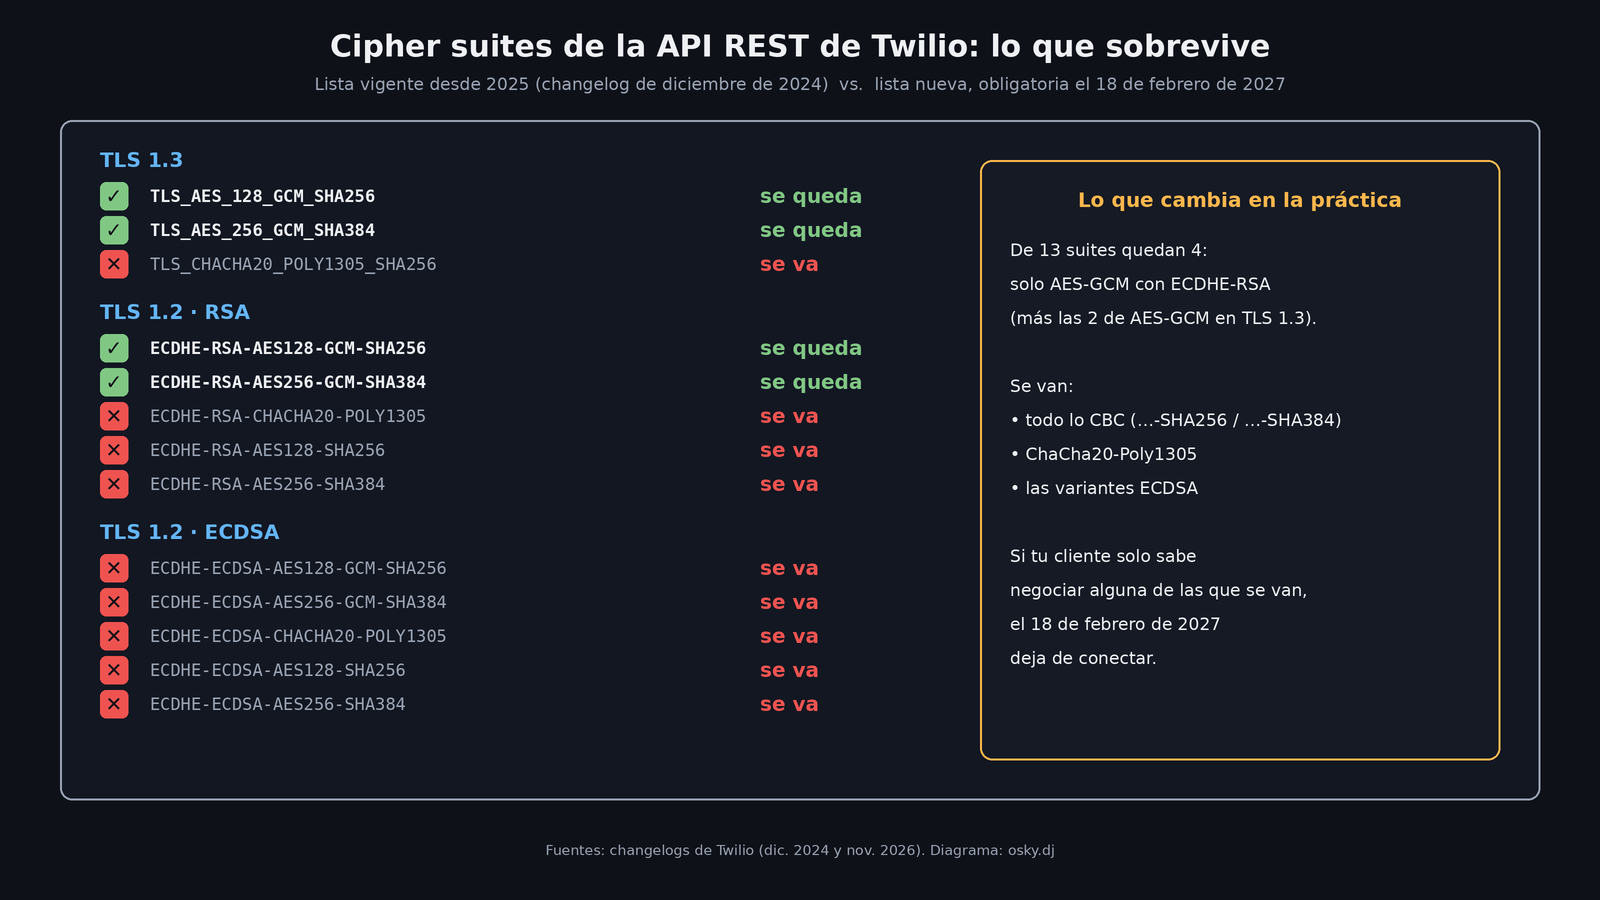
Twilio ya había hecho una limpieza en 2025. En diciembre de 2024 anunció que todas sus APIs REST soportarían solo 13 cipher suites: tres de TLS 1.3, cinco ECDSA y cinco RSA de TLS 1.2, incluidas variantes CBC (…-SHA256, …-SHA384) y ChaCha20-Poly1305. Ese cambio se aplicó en marzo de 2025 en casi todos los dominios y, según el changelog de marzo de 2025, en api.twilio.com y otros diez dominios se movió al 2 de junio de 2025.
La lista nueva es mucho más corta. Según el anuncio vigente, quedan:
| Protocolo | Suites que siguen |
|---|---|
| TLS 1.3 | TLS_AES_128_GCM_SHA256, TLS_AES_256_GCM_SHA384 |
| TLS 1.2 (RSA) | ECDHE-RSA-AES128-GCM-SHA256, ECDHE-RSA-AES256-GCM-SHA384 |
Twilio no publica una lista de «lo que se va»; eso lo saqué comparando los dos anuncios. Fuera quedan todo lo CBC, ChaCha20-Poly1305 (también en TLS 1.3) y las variantes ECDSA. En corto: o hablas TLS 1.3 con AES-GCM, o hablas TLS 1.2 con intercambio ECDHE y AES-GCM. Nada más.
Por qué le importa a un bot de WhatsApp
Cuando tu bot contesta por WhatsApp a través de Twilio, el envío es una llamada POST a https://api.twilio.com/2010-04-01/Accounts/{AccountSid}/Messages.json, la misma que usan los SMS. Lo dice la referencia del recurso Message, y los ejemplos de la documentación de WhatsApp usan ese mismo recurso con destinatarios whatsapp:+…. Ese dominio está en la lista de endpoints REST a los que aplica la política de seguridad de Twilio, junto con lookups, taskrouter y otros.
Si el handshake TLS falla, la petición muere antes de llegar a la API. No vas a ver un código de error de Twilio en el Console ni un webhook de estado: vas a ver una excepción de conexión en tu propio log, algo del estilo de «handshake failure» o un timeout. Mi lectura es que eso es lo peligroso: el bot recibe mensajes perfecto (esa dirección es Twilio hacia ti), pero las respuestas no salen, y desde fuera parece que «el bot se trabó».
El anuncio solo habla de la API REST, es decir, de las llamadas que tu servidor le hace a Twilio. No menciona los webhooks que Twilio le manda a tu servidor.
Quién está en riesgo
Twilio lo dice en general: quien use software de red heredado o sistemas operativos viejos. Y aclara un punto que mucha gente pasa por alto: la librería de Twilio no negocia el cifrado. En el anuncio explica que en los Helper Libraries esa negociación la hacen el runtime y el sistema operativo. Actualizar el paquete twilio de npm o de pip ayuda, pero no arregla un OpenSSL o un Windows viejo.
Un caso concreto, sacado de la documentación de Microsoft. La tabla de cifrados de Windows 7 y la de Windows 8.1 y Windows Server 2012 R2 traen activas por defecto TLS_ECDHE_RSA_WITH_AES_*_CBC_*, TLS_DHE_RSA_WITH_AES_*_GCM_* y TLS_RSA_WITH_AES_*_GCM_*, pero ninguna TLS_ECDHE_RSA_WITH_AES_*_GCM, que es justo lo que pide la lista nueva para TLS 1.2. Además, ninguna de esas versiones soporta TLS 1.3. Si tienes un servicio en .NET Framework sobre un Windows Server viejo que usa el TLS del sistema, es el primer sospechoso.
Otros lugares donde vale la pena buscar:
- Proxies corporativos y equipos de inspección TLS que se meten en medio de la conexión. Twilio pide hacer la prueba «con el mismo camino de red», proxy y firewall incluidos.
- Contenedores con imágenes base viejas o runtimes congelados (por ejemplo, una imagen de hace años que nadie reconstruye).
- Clientes con la lista de cifrados forzada a mano, por ejemplo alguien que dejó solo ChaCha20 para un dispositivo ARM sin aceleración AES.
La prueba, hecha de verdad
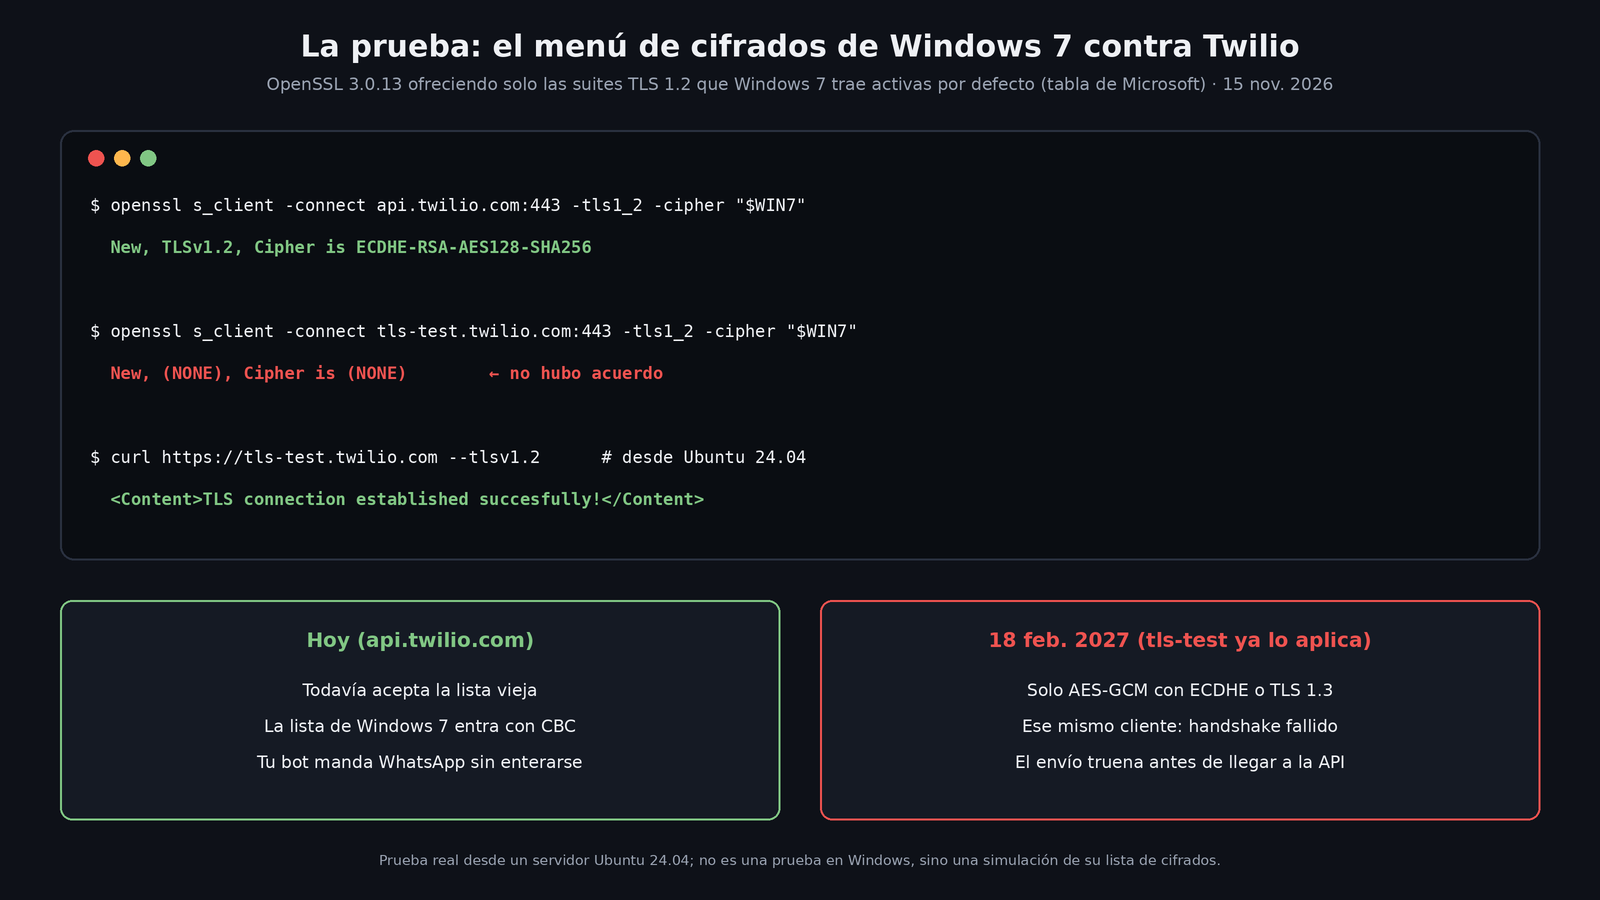
Twilio ya tiene la configuración nueva en tls-test.twilio.com. Lo comprobé hoy, 15 de noviembre de 2026, desde un servidor Ubuntu 24.04 con OpenSSL 3.0.13:
tls-test.twilio.comaceptó las cuatro suites de la lista nueva, pero rechazóECDHE-RSA-AES256-SHA384,ECDHE-RSA-CHACHA20-POLY1305,AES256-GCM-SHA384yTLS_CHACHA20_POLY1305_SHA256.api.twilio.comtodavía aceptó esas mismas cuatro. Ahí está el periodo de gracia del que habla Twilio.- Luego configuré el cliente para ofrecer solo las suites de TLS 1.2 que Windows 7 tiene activas por defecto según Microsoft. Contra
api.twilio.comnegocióECDHE-RSA-AES128-SHA256(CBC) sin problema. Contratls-test.twilio.comno hubo cifrado en común y el handshake falló.
Aclaración honesta: no lo probé en un Windows 7 real. Simulé su menú de cifrados con OpenSSL, así que tómalo como indicio fuerte, no como certificado.
Cómo prepararte antes del 18 de febrero
Es el procedimiento que publica Twilio en el anuncio y en su guía de monitoreo, con un par de notas mías:
- Haz la prueba desde donde corre el bot, no desde tu laptop. Mismo servidor, mismo runtime, mismo proxy. Lo mínimo es
curl https://tls-test.twilio.com --tlsv1.2. Si responde 200 OK con un XML que dice «TLS connection established», ya estás. La guía de Twilio trae fragmentos para C#, Java, Node.js, PHP, Python y Ruby que usan el cliente HTTP de la propia librería, que es la prueba más fiel. - Si falla, actualiza el sistema operativo y la librería TLS. Si usas Helper Libraries, revisa el runtime y súbete a la última versión de la librería, como recomienda Twilio.
- Vuelve a correr la prueba después de actualizar.
- Mi sugerencia: déjala como chequeo periódico. La guía de Twilio dice que publica cada cambio de seguridad en
tls-testcon al menos un mes de anticipación. Un cron que le pegue a ese endpoint una vez al día, desde producción, te avisa del siguiente cambio antes de que te tumbe.
Haz el inventario completo. Además del bot principal, busca workers que consultan estados de entrega, scripts que mandan OTP o alertas, y cualquier integración de terceros que use tus credenciales. Cualquiera de ellos puede estar corriendo en la máquina vieja que nadie recuerda.
Lo que todavía no se sabe
- Si habrá otra extensión. La de ahora no es la primera, pero planear con esa esperanza es mala idea.
- Si el cambio llegará a todos los dominios el mismo día. En 2025
api.twilio.comse aplicó casi tres meses después que el resto; el anuncio de hoy habla de «todos los endpoints de la API REST» sin desglose. - Qué pasa con los webhooks salientes de Twilio: el anuncio no los menciona.
Tres meses alcanzan de sobra para correr un curl. Lo que no alcanza es enterarte el 18 de febrero, por un cliente enojado, de que tu bot dejó de contestar.
Fuentes
- Twilio: Upcoming cipher suite list update for all Twilio REST API endpoints (11 de noviembre de 2026)
- Twilio Help Center: Monitoring Updates to Twilio REST API Security Settings
- Twilio: Upcoming Certificate Rotation and Ciphersuite List Update (diciembre de 2024)
- Twilio: Update in the supported cipher suites in Twilio REST API endpoints (marzo de 2025)
- Twilio Docs: Message resource
- Twilio Docs: WhatsApp Business Platform with Twilio
- Microsoft Learn: TLS Cipher Suites in Windows 7
- Microsoft Learn: TLS Cipher Suites in Windows 8.1
- Digimar Solutions: Prepare Twilio Integrations for New TLS Ciphers