/es/articulos/cloudflare-ve-50-familias-de-agentes-de-ia-atacando-en-paralelo
Cloudflare ve 50 familias de agentes de IA atacando en paralelo; su receta para defenderte
Cloudflare publicó el 13 de noviembre lo que está viendo desde su red sobre los orquestadores de pentesting con IA: frameworks de código abierto que ponen a varios agentes de un modelo de lenguaje a reconocer, probar y atacar infraestructura expuesta en paralelo y sin cansarse. Los números que da son para tomarlos en serio: en solo tres días vio más de 50 familias de estos frameworks intentando escanear a sus clientes, desde miles de direcciones IP, y el volumen diario de peticiones de estas herramientas creció más de 30 veces desde el 1 de octubre. Para cualquiera que tenga un servidor, un panel de administración o una API con salida a internet, esto ya no es un tema de conferencia: es tráfico que probablemente ya pasó por tus logs.
De una herramienta a una hidra
Todo gira alrededor de ARTEX, un sistema de pentesting "agéntico" de código abierto. Según Help Net Security, lo publicó en GitHub el 26 de julio de 2026 un usuario llamado Autumn-27, pensado para pruebas de seguridad autorizadas. Los atacantes lo adoptaron en semanas. Google Threat Intelligence Group y Mandiant dicen haberlo visto en incidentes reales desde finales de agosto, junto con otros frameworks parecidos como PentAGI, Hexstrike y CAIRN, en manos de grupos de extorsión y de presuntos operadores de espionaje.
Según Cloudflare, Autumn-27 bajó el repositorio original el 8 de octubre, con un mensaje en chino donde dice que el uso malicioso "va totalmente en contra de su intención original". El problema es que ya era tarde. Cloudflare cuenta más de 12,000 repositorios y varios cientos de forks únicos que descienden del original, además de cientos de frameworks similares creados desde entonces. Al 12 de noviembre, ARTEX y sus derivados representan más del 60% de los orquestadores de este tipo que Cloudflare tiene identificados.
Cloudflare lo describe como un efecto hidra: quitar el repositorio original, y la cobertura mediática que tuvo, coincidió con una aceleración fuerte en el número de instancias únicas. Desde el retiro, el tráfico de estas herramientas se multiplicó por más de diez.
Qué hace distinto a un orquestador
Un escáner de vulnerabilidades tradicional recorre una lista. Un orquestador, según la descripción de Cloudflare, mapea los activos y el entorno en un grafo y pone a varios agentes independientes a enumerar, verificar, prototipar y atacar en paralelo, "a la velocidad de la inferencia". Pueden conectar servidores MCP y herramientas clásicas de pentesting de formas nuevas, y algunos aceptan instrucciones del operador sobre qué tarea perseguir.
Cloudflare resume el cambio en cuatro puntos:
- La habilidad humana deja de ser el límite. El arnés observa, prioriza, decide y actúa solo.
- Velocidad. Varios agentes en paralelo contra el mismo objetivo.
- Escala. Un solo operador puede ir contra varias organizaciones a la vez.
- Los errores pequeños ya no pasan desapercibidos. Estas herramientas prueban de forma sistemática todos los servicios expuestos y su configuración.
En su artículo compara los cinco más populares (todos con más de mil estrellas en GitHub): ARTEX, LuaN1aoAgent, Decepticon, Cairn y PentestGPT-Agent. Varios corren en contenedores de Kali con permisos de root y pueden escribir sus propias herramientas sobre la marcha. Decepticon trae habilidades específicas para Active Directory y para moverse entre nubes; LuaN1aoAgent incluye SSH y túneles con Chisel para reconectarse si lo cortan. Cairn ni siquiera trae agentes propios: reparte el trabajo a arneses que ya existen, como Codex o Claude Code.
CERT-EU agrega un detalle que importa: ARTEX depende de reglas configurables y del propio modelo para respetar el alcance y no hacer cosas destructivas, pero no tiene un candado técnico real. Tampoco trae su propio modelo; el operador conecta el proveedor de LLM que quiera.
El caso que debería preocupar a cualquiera con un pipeline de CI/CD
La parte más concreta del reporte viene del equipo de respuesta a incidentes de Cloudflare, Cloudforce One. En varias investigaciones de las últimas ocho semanas, un atacante entró primero a una nube grande (lo que Cloudflare llama "hyperscaler") y de ahí saltó directo a la cuenta de Cloudflare del cliente. La causa raíz se repetía: tokens estáticos, sin fecha de expiración, guardados dentro de pipelines de CI/CD y con acceso amplio entre entornos.
En un caso, ARTEX consiguió un token de API a nivel de cuenta que se usaba para CI/CD, sin restricción de IP ni límite de peticiones. Con eso creó un montón de Workers con nombres como artex-*, artex-pgrecon-* o artex-pgw-*, cada uno con una función distinta. Cloudflare midió más de 69 peticiones por minuto contra varias partes de la infraestructura del cliente y 400 peticiones de volcado de base de datos en una hora, además de intentos de persistencia y de validar tokens de sesión de otras aplicaciones. Cloudflare cree que buena parte de eso estaba apenas guiado por un humano.
Mi lectura: esto no es una vulnerabilidad nueva ni un exploit exótico. Es la higiene de credenciales de siempre (el token eterno con permisos de dios que alguien dejó en el pipeline "temporalmente" en 2023), solo que ahora la explota una máquina que no duerme y que encadena un hallazgo con el siguiente en segundos.
El "Modern Security Model" que propone Cloudflare
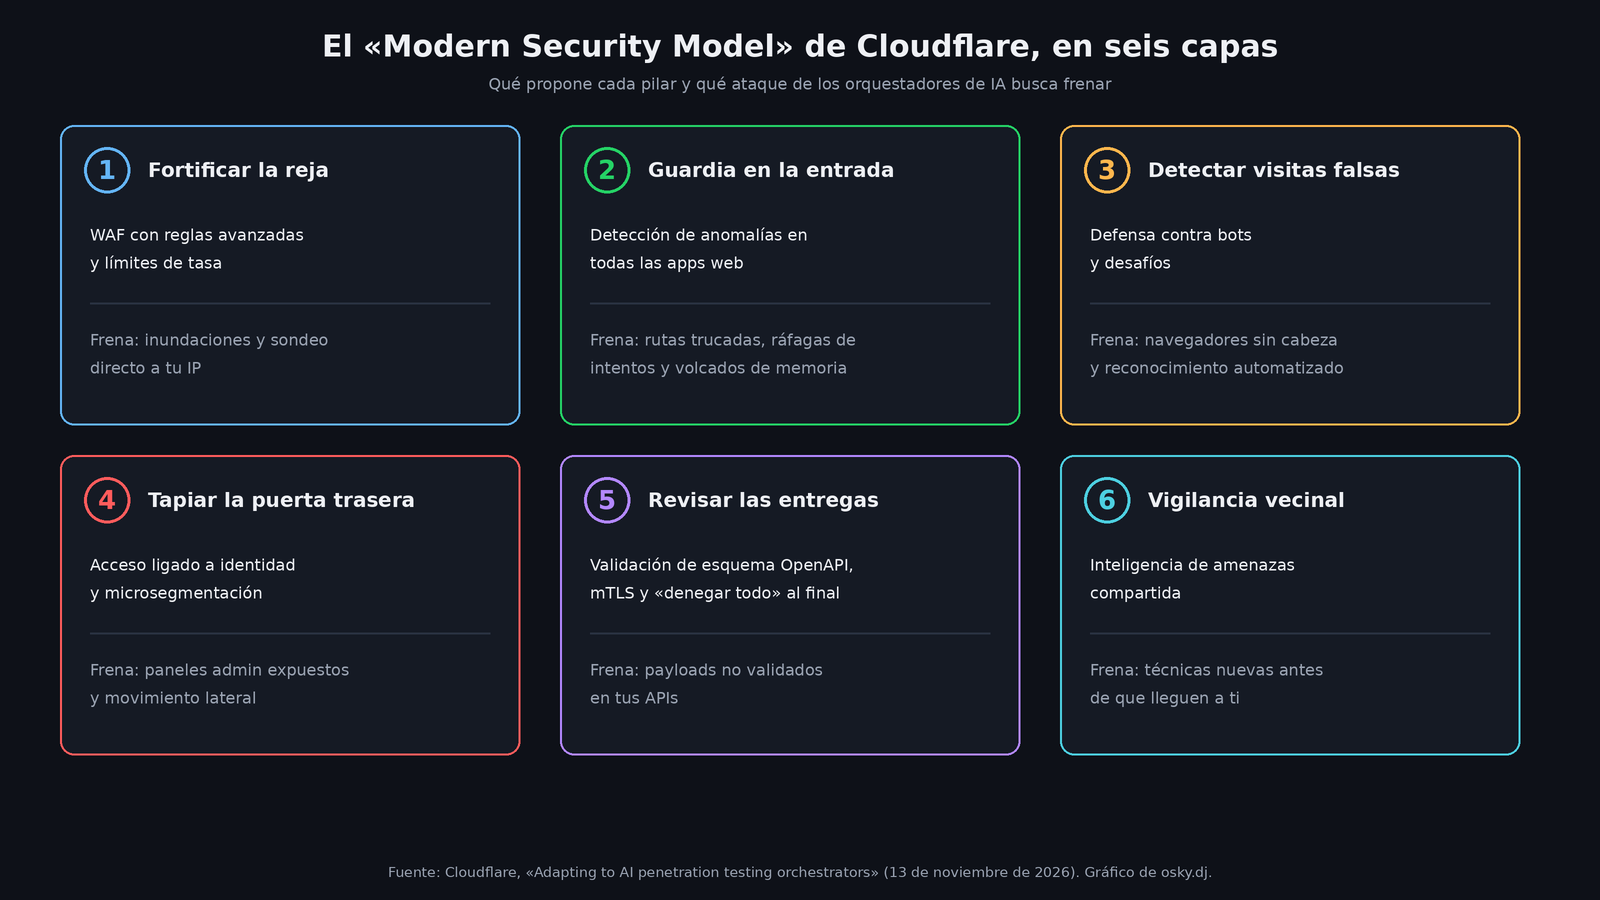
La respuesta de Cloudflare es lo que llama el Modern Security Model, explicado con la metáfora de una casa en una finca. Son seis pilares:
- Fortificar la reja: firewall de aplicaciones (WAF) con reglas avanzadas y límites de tasa, más control de tráfico de red contra ataques volumétricos.
- Una guardia en la entrada: detección de anomalías en todas las aplicaciones web. Nada de cientos de intentos en segundos, rutas trucadas tipo
//front-door//back-room/ni descargas de volcados de diagnóstico. En este punto también recomienda llaves de seguridad FIDO. - Detectar visitas falsas: defensa contra bots y desafíos, porque los navegadores sin cabeza y las herramientas de reconocimiento no se comportan como personas.
- Tapiar la puerta trasera: acceso ligado a identidad (Zero Trust) para paneles de administración, endpoints como
/actuatory gateways remotos, de modo que desde afuera ni siquiera existan. Y microsegmentación para que una credencial robada no brinque de desarrollo a producción. - Revisar las entregas: validación de esquemas OpenAPI en las APIs, mTLS para conexiones de confianza y una regla explícita de "denegar todo" al final de cada conjunto de reglas.
- Vigilancia vecinal: inteligencia de amenazas para enterarse de técnicas nuevas antes de que lleguen.
Hay que decirlo claro: casi cada pilar enlaza a un producto de Cloudflare, y el artículo cierra con el contacto de su equipo de ventas. Es un reporte de inteligencia y un folleto al mismo tiempo. Pero las ideas de fondo no son exclusivas de Cloudflare: Google y Mandiant recomiendan aislar el plano de control, usar credenciales de vida corta, mínimo privilegio, segmentación y detección por comportamiento, y CERT-EU pide reducir la exposición a internet, sacar los paneles de administración de la red pública y parchar primero lo que está expuesto.
Qué hacer esta semana, aunque no seas un banco
Si operas un VPS, un Drupal, un bot con webhooks o cualquier API pública, la lista práctica sale casi sola de las fuentes:
- Revisa tus tokens. Los de CI/CD, los de tu proveedor de nube y los de tu CDN. Si alguno no expira, tiene permisos de cuenta completa o no tiene restricción de IP, ese es el primero que hay que cambiar. Según Help Net Security, Microsoft y GitGuardian recomiendan tratar cualquier secreto que haya tocado un repositorio público como comprometido y rotarlo sin esperar pruebas.
- Esconde lo administrativo. Paneles, phpMyAdmin, endpoints de diagnóstico y SSH no deberían responderle a cualquiera. Detrás de VPN, de un proxy con identidad o de una lista de IPs.
- Pon límites de tasa en el login, en la API y en cualquier cosa que devuelva datos en volumen. El caso de los 400 volcados en una hora no habría sido tan fácil con un límite razonable.
- No dejes pasar los hallazgos "menores". CERT-EU insiste en mantenerlos en el ciclo de corrección, porque estas herramientas encadenan errores chiquitos hasta convertirlos en una ruta de ataque seria.
- Limpia tus mensajes de error. Mientras menos revelen de tu stack, menos tiene el agente para orientarse.
Sobre el horizonte, Help Net Security reporta que Google espera ataques ruidosos con poca o ninguna intervención humana en uno a tres meses, y ataques totalmente autónomos y más sigilosos en tres a seis. Por ahora, estas herramientas privilegian la velocidad sobre el sigilo y dejan huellas que ayudan a detectarlas. Eso es lo bueno. Lo malo es que esa ventana tiene fecha de caducidad.
Esto sale del reporte de Cloudflare y de las fuentes citadas; no probé ninguno de estos frameworks.
Fuentes
- Cloudflare: Adapting to AI penetration testing orchestrators: The Modern Security Model
- Google Threat Intelligence Group: ARTEX and Friends: Enter Agentic Offensive Frameworks
- CERT-EU: From Penetration Testing to Cyber Threat: Beware of ARTEX
- Help Net Security: ARTEX goes from pentesting tool to attacker staple in three months