/es/articulos/apache-2471-tapa-una-rce-critica-en-http2-el-bug-era-una-sola
Apache 2.4.71 tapa una RCE crítica en HTTP/2: el bug era una sola línea
Si tienes un Apache con HTTP/2 encendido en cualquier versión entre la 2.4.55 y la 2.4.70, hoy tienes tarea. El 11 de noviembre de 2026, el proyecto Apache HTTP Server publicó la versión 2.4.71 y, con ella, un aviso de seguridad que califica como crítica la CVE-2026-119618: una condición de carrera en mod_http2, dentro de la función assign_headers(), que según Apache "puede llevar a RCE", es decir, a ejecución remota de código. La firma de seguridad Wiz, que fue la que llevó el tema a la portada de Hacker News, añade que el atacante no necesita autenticarse. La buena noticia: el parche ya está en Debian y Ubuntu, y es de una sola línea. La mala: Apache sigue detrás de una cantidad enorme de sitios PHP, paneles de hosting y proxies olvidados, y "lo actualizo el lunes" es exactamente como estas cosas terminan en un informe forense.
Qué publicó Apache
El anuncio de la 2.4.71 la recomienda sobre todas las versiones anteriores, y la página de vulnerabilidades de la rama 2.4 detalla que corrige tres CVE: una crítica, una importante y una baja. La que importa es esta:
- CVE-2026-119618 (crítica): Apache la describe como "ejecución concurrente usando un recurso compartido con sincronización inadecuada" en
assign_headers()demod_http2. - Versiones afectadas: Apache HTTP Server de la 2.4.55 a la 2.4.70, y el módulo
mod_h2que se distribuye aparte en GitHub, de la 2.0.8 a la 2.0.42. - Quién la encontró: dos equipos por separado. El "OSS Scanner" de Anthropic (registrada como ANT-2026-MAPKT6MZ), que la reportó el 26 de octubre, y Anthony Weems y Simon Scannell, de Google Cloud Vulnerability Research, que la reportaron el 3 de noviembre.
- Corrección: el commit 824beab, que entró a la rama 2.4 el mismo 11 de noviembre.
Ocho días entre el primer reporte y el segundo, y quince días entre el primero y el parche publicado. Mi lectura: cuando dos equipos distintos, uno de ellos un escáner automatizado con IA, llegan al mismo bug en menos de dos semanas, más vale asumir que no son los únicos que lo tienen en la mira.
Lo que añade Wiz (y lo que todavía no se sabe)
El análisis de Wiz es la fuente secundaria más completa. Según Wiz:
- Un atacante remoto y sin autenticar puede corromper la memoria del heap y llegar a ejecutar código arbitrario con los privilegios del proceso del servidor web.
- Al momento de su publicación no había exploit público ni reportes de explotación activa.
- Según sus datos, el 64% de los entornos en la nube que monitorea tiene recursos con versiones vulnerables y el 51% tiene instancias expuestas a internet. Wiz aclara que esas cifras no toman en cuenta la configuración, o sea, no distinguen si HTTP/2 está activo.
Lo que no está claro todavía es qué tan fácil es explotarla en la práctica: ganar una condición de carrera para convertir corrupción de memoria en ejecución de código suele ser difícil, pero "difícil" no es "imposible", y ni Apache ni Wiz han publicado un análisis técnico de explotabilidad. Ubuntu, por su parte, le puso prioridad alta con una justificación de cuatro palabras: "This is a remote RCE".
El parche: una sola línea
Aquí está lo más interesante para quien lee código. El commit 824beab cambia una sola línea en modules/http2/h2_request.c. Cuando una petición trae Content-Type pero el stream ya terminó, el módulo agrega Content-Length: 0. Antes lo escribía en req->headers, la estructura h2_request que representa la petición tal como llegó por HTTP/2. Ahora lo escribe en r->headers_in, el request_rec propio de esa petición dentro de Apache.
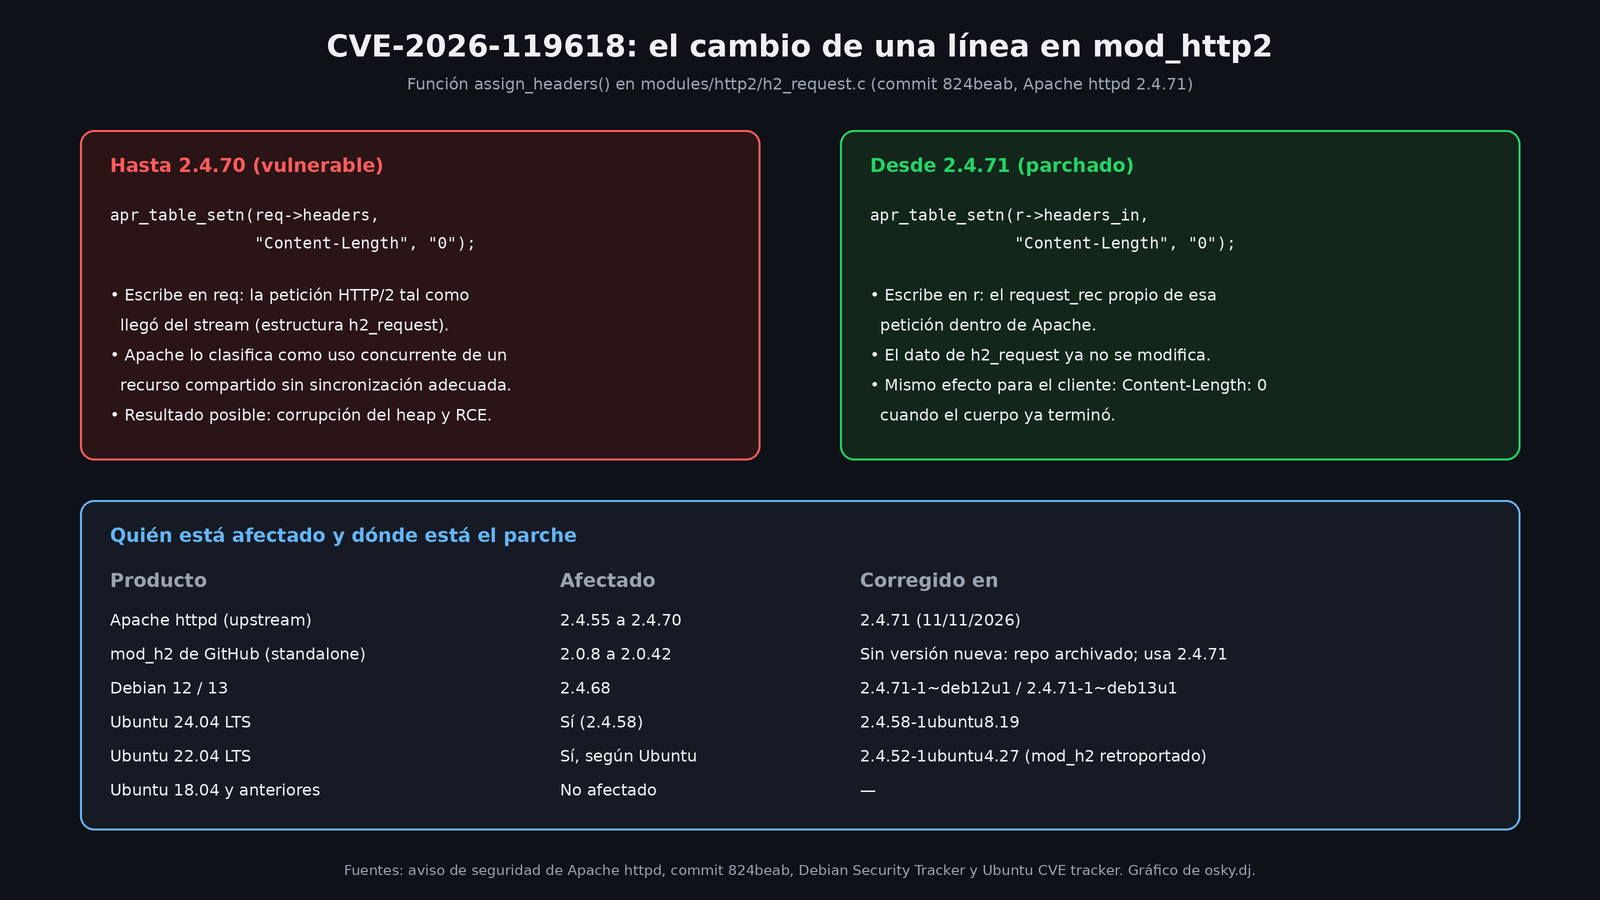
Mi lectura del diff: el bug no era escribir un valor equivocado, sino escribirlo en el lugar equivocado. Modificar una estructura que se comparte entre hilos sin sincronización es justo lo que describe la categoría de la CVE, y el arreglo consiste en dejar de tocarla. En los comentarios de Hacker News, donde el tema pasó de 360 puntos, un comentarista señaló que tener dos variables llamadas r y req en la misma función, para dos representaciones de la misma petición, es pedir a gritos este tipo de error. Difícil no estar de acuerdo.
Cómo saber si te pega
Necesitas dos cosas para estar expuesto: una versión afectada y mod_http2 cargado con HTTP/2 activo en algún VirtualHost. Comprobaciones rápidas (comandos estándar de Apache y del gestor de paquetes; ajusta apache2ctl por apachectl o httpd según tu distro):
- Versión:
apache2ctl -v. - Módulo cargado:
apache2ctl -M | grep http2. - Protocolos activos: busca la directiva
Protocolsen tu configuración. Si incluyeh2oh2c, HTTP/2 está encendido.
Ojo con las distros: no basta con ver el número de versión. Debian y Ubuntu meten el parche en sus propios paquetes sin cambiar a 2.4.71 en todos los casos. Según el tracker de Ubuntu, las versiones corregidas son:
- Ubuntu 24.04 LTS:
2.4.58-1ubuntu8.19. - Ubuntu 22.04 LTS:
2.4.52-1ubuntu4.27. Aunque 2.4.52 es anterior al rango oficial, Ubuntu la considera afectada porque retroportó versiones más nuevas del módulo. - Ubuntu 20.04: solo con Ubuntu Pro (ESM).
- Ubuntu 18.04 y anteriores: no afectadas.
En Debian, según su security tracker, el arreglo llegó con DSA-6620-1 para trixie (2.4.71-1~deb13u1) y DLA-4902-1 para bookworm (2.4.71-1~deb12u1).
En la práctica: sudo apt update && sudo apt install --only-upgrade apache2 y reiniciar el servicio. Si compilas Apache tú mismo o usas una imagen de contenedor, la referencia es la 2.4.71.
El caso raro: mod_h2 suelto
Si en lugar del mod_http2 que viene con Apache usas el módulo independiente de GitHub, hay un detalle que Wiz no explica bien. Su tabla dice que la versión corregida es "2.0.42 and newer", pero el aviso oficial de Apache pone la 2.0.42 como afectada. Y el repositorio de mod_h2 está archivado desde junio de 2026, con la 2.0.42 como última versión. Mi lectura: no hay una versión suelta corregida que esperar; la salida es usar el módulo que trae Apache 2.4.71.
Si no puedes actualizar hoy
Wiz propone una mitigación temporal: apagar HTTP/2 y dejar solo HTTP/1.1 con Protocols http/1.1 en la configuración. La documentación de HTTP/2 de Apache confirma que Protocols se puede poner a nivel global o por VirtualHost, así que revisa ambos lugares; un vhost con Protocols h2 http/1.1 sobrescribe lo global. No lo probé contra este bug; esto sale de la documentación de Apache y de la recomendación de Wiz. El costo es rendimiento, porque se pierde la multiplexación, pero es mejor que dejar la puerta abierta.
Dos notas de mi cosecha:
- Tener un CDN delante no te salva por sí solo. Si el origen acepta conexiones directas desde internet, alguien que encuentre su IP puede hablarle por HTTP/2 sin pasar por el CDN. Cierra el origen a las IP del proveedor o actualiza.
- Este CVE es de
mod_http2de Apache. Nginx, Caddy, OpenLiteSpeed y compañía tienen sus propias implementaciones de HTTP/2, así que no les aplica directamente. Pero si tu servidor principal es otro y tienes un Apache viejo escondido detrás, haciendo de proxy o sirviendo un panel, ese también cuenta.
Los otros dos CVE de la 2.4.71
Ya que vas a actualizar, la misma versión corrige:
- CVE-2026-106023 (importante): un NULL pointer dereference en
mod_md, el módulo que administra certificados ACME, que tumba procesos hijo. Afecta de la 2.4.30 a la 2.4.70. - CVE-2026-109163 (baja): una sobrescritura de un byte en la pila de
mod_vhost_alias, que apareció después del arreglo de CVE-2026-63292. Afecta solo a la 2.4.69 y la 2.4.70.
Para dimensionar el ritmo: la 2.4.69 salió el 1 de octubre con 20 CVE corregidos. Si tu política de parches para Apache es "cuando me acuerde", noviembre es buen mes para cambiarla.
Fuentes
- Apache HTTP Server 2.4 vulnerabilities: CVE-2026-119618
- Anuncio de Apache HTTP Server 2.4.71
- Commit 824beab en apache/httpd
- Wiz: Critical RCE Vulnerability in Apache HTTP Server
- Ubuntu: CVE-2026-119618
- Debian Security Tracker: CVE-2026-119618
- Documentación de HTTP/2 en Apache httpd 2.4
- Releases de mod_h2 en GitHub
- Discusión en Hacker News