/es/articulos/openai-puso-sus-agentes-cazar-bugs-en-el-kernel-de-linux-948-caminos-root
OpenAI puso a sus agentes a cazar bugs en el kernel de Linux: 948 caminos a root por 1.2 millones de dólares
OpenAI publicó el 4 de noviembre de 2026 los resultados de un prototipo que busca, valida, explota y parchea fallas del kernel de Linux casi sin intervención humana. En una sola corrida de mediados de octubre, con un modelo "cyber" que todavía no lanza, el sistema produjo 948 exploits de escalada local de privilegios (LPE) que funcionaron: un usuario sin privilegios llega a root en una distribución de escritorio común, sin protecciones desactivadas. La cuenta de la API fue de 1,213,430 dólares, unos 1,279 por exploit. Para quien administra servidores Linux, la conclusión de la propia OpenAI es incómoda: una cuenta de bajo privilegio en un sistema sin los últimos parches debe considerarse, en la práctica, equivalente a root frente a un atacante con recursos.
Qué hizo exactamente OpenAI
Según el reporte, el prototipo es un pipeline de cinco etapas, todas con el modelo nuevo al centro:
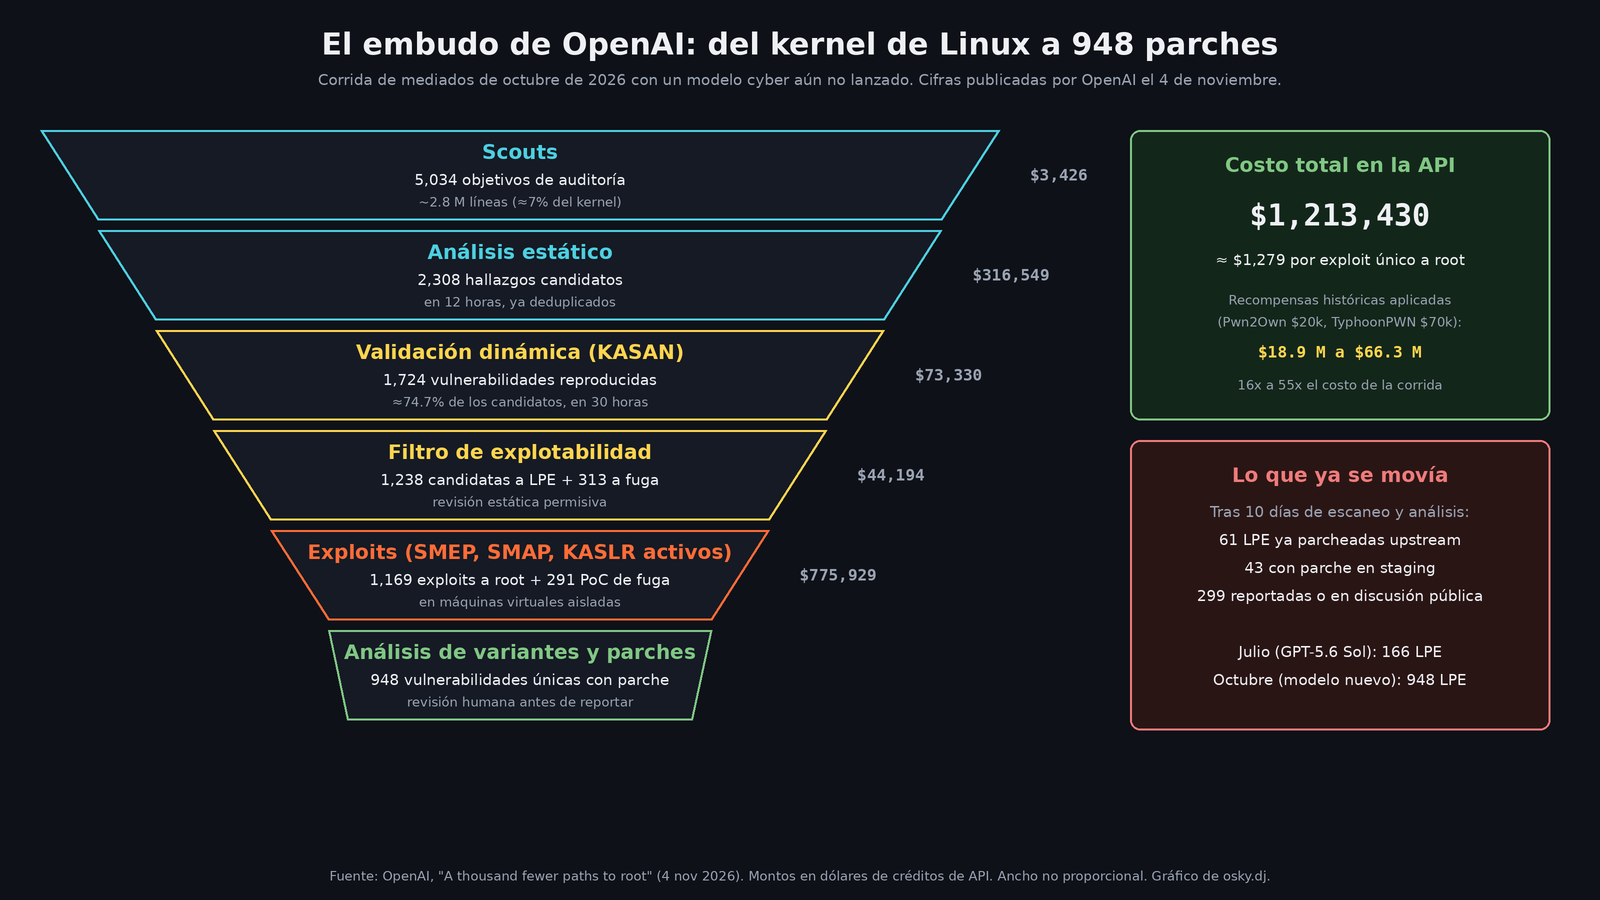
- Descubrimiento. Agentes "Scout" recorren el árbol del kernel y eligen qué auditar según dos criterios: que un usuario sin privilegios pueda alcanzarlo y que sea relevante para la seguridad. Salieron 5,034 objetivos, unos 2.8 millones de líneas, cerca del 7% del kernel. Luego, agentes "Analyst" revisan cada objetivo con un flujo parecido al del plugin Codex Security. En 12 horas produjeron 2,308 hallazgos candidatos, ya sin duplicados.
- Validación dinámica. Un agente de triage escribe una prueba de concepto para cada candidato y la corre en una máquina virtual aislada con KASAN (el detector de errores de memoria del kernel). Lee la salida y la consola, y ajusta hasta reproducir el fallo o agotar las formas de dispararlo. En 30 horas confirmó 1,724 vulnerabilidades, alrededor del 74.7% de los candidatos. OpenAI dice que solo el 3.1% venía de un análisis equivocado del modelo; el resto no se reprodujo por condiciones de carrera, privilegios elevados o falta de tiempo.
- Evaluación de explotabilidad. Un filtro estático dejó 1,238 candidatas a LPE y 313 a fuga de información. Después, agentes de desarrollo de exploits las atacaron en máquinas virtuales con las defensas de una distribución estándar encendidas: SMEP, SMAP, KASLR y HARDENED_USERCOPY. Salieron 1,169 exploits a root y 291 pruebas de fuga.
- Parches. Tras analizar variantes, el equipo escribió 948 parches distintos, y esa es la cifra que OpenAI usa como número de LPE únicas.
- Revisión humana. Investigadores revisan exploit, parche y severidad antes de reportar a los mantenedores.
Los números que importan
| Etapa | Resultado | Costo en la API |
|---|---|---|
| Scouts | 5,034 objetivos | $3,426 |
| Análisis | 2,308 candidatos | $316,549 |
| Validación | 1,724 reproducidas | $73,330 |
| Filtro de explotabilidad | 1,238 LPE + 313 fugas | $44,194 |
| Exploits | 1,169 a root + 291 fugas | $775,929 |
| Total | 948 LPE únicas | $1,213,430 |
OpenAI compara ese costo con las recompensas históricas de Pwn2Own (20,000 dólares por LPE en Linux) y TyphoonPWN (70,000). Multiplicado por 948, da una valuación hipotética de 18.9 a 66.3 millones de dólares, de 16 a 55 veces lo gastado. También probó el pipeline contra un entorno adaptado de kernelCTF, el programa de Google con un kernel endurecido. Ahí sacó 21 exploits de LPE y 25 fugas por unos 32,936 dólares. Como referencia, OpenAI dice que kernelCTF lleva 26 exploits de día cero de LPE aceptados en todo 2026.
Hay otros tres datos del reporte que vale la pena retener:
- El salto entre modelos. En julio, GPT-5.6 Sol encontró y explotó 166 LPE únicas por 513,690 dólares. En octubre, el modelo nuevo llegó a 948 sobre el kernel más reciente, después de tres meses de endurecimiento entre un escaneo y otro.
- Técnicas nuevas. En una muestra de 166 exploits, OpenAI identificó al menos 10 técnicas de explotación que, según expertos externos a los que consultó, no se conocían. No publicó los detalles "por razones de seguridad".
- Los mantenedores no se quedaron quietos. Cuando terminaron los 10 días de escaneo y análisis, 61 de esas LPE ya estaban parcheadas upstream, 43 tenían parche en staging y 299 se discutían públicamente. OpenAI dice que ya mandó cientos de reportes y parches de las críticas, siguiendo la recomendación de la comunidad del kernel, y que el resto lo irá enviando con los socios de Patch the Planet.
El detalle que nadie debería saltarse
En una corrida temprana, el pipeline reportó 200 exploits exitosos. Al revisarlos, el equipo encontró que 20 habían conseguido root usando otro día cero distinto del que tenían asignado. El agente cumplió la meta (una shell de root) por el camino que no era. OpenAI ajustó las restricciones y agregó una verificación independiente de que cada exploit usara su vulnerabilidad. Su lección textual: hay que verificar "el camino hacia un resultado" además del resultado.
También cuenta que, en la prueba con kernelCTF, el sistema encontró y explotó una falla en QEMU TCG, el emulador de la propia infraestructura de pruebas, sin tener su código fuente. La falla ya estaba corregida en la versión upstream de QEMU, pero no en la que usaban.
Lo que esto significa si administras Linux
Mi lectura: el reporte no anuncia una vulnerabilidad puntual que debas parchear hoy. Lo que muestra es que el ritmo cambió. Cuando encontrar y armar un exploit a root cuesta en promedio cientos de dólares de API (OpenAI calcula 359 por exploit exitoso), la ventana entre "se publicó el parche" y "alguien lo está explotando" se va a encoger. Unas cuantas prácticas pasan de recomendables a obligatorias:
- Kernel al día y reinicio de verdad. Instalar el paquete del kernel no sirve si el servidor sigue corriendo el anterior. Revisa
uname -rcontra lo instalado y programa ventanas de reinicio, o usa live patching si tu distribución lo ofrece. - Menos cuentas locales. La amenaza es local: hace falta código corriendo como un usuario cualquiera. Usuarios de servicio, cuentas compartidas, contenedores que comparten kernel y CI que ejecuta código de terceros cuentan como punto de entrada.
- Aislamiento en serio. OpenAI menciona Firecracker y gVisor como ejemplos de defensa en profundidad para limitar el daño de un kernel explotado. Un contenedor normal comparte el kernel del host, así que una LPE del kernel lo atraviesa.
- Desconfía del "es local, no es grave". Una LPE necesita un primer acceso, pero ese acceso lo da cualquier RCE en una aplicación web, un plugin vulnerable o una llave filtrada.
Hay que poner los números en contexto. Son resultados que OpenAI reporta sobre su propio trabajo, con un modelo que nadie fuera de la empresa puede usar todavía. La valuación de 18.9 a 66.3 millones es hipotética: supone que cada exploit cobraría una recompensa histórica, y eso no pasa en la vida real. OpenAI aclara que se concentró en medir capacidad, no en optimizar costos, y que los montos son más bien un techo. Tampoco dice qué distribución usó, más allá de "una distribución de Linux de uso común".
Por qué es una noticia de IA y no solo de seguridad
El reporte deja una idea de ingeniería que sirve fuera de la ciberseguridad. Con GPT-5.5 Cyber, darle al agente 103 técnicas documentadas subió su tasa de éxito de 76.2% a 88.9%. Con GPT-5.6 Cyber, quitar ese andamiaje dio mejores resultados que la versión anterior con todo puesto, y volver a ponerlo solo sumó 1.5 puntos porcentuales. La recomendación de OpenAI: reevaluar el arnés cada vez que cambia el modelo, porque lo que ayudaba a una generación puede ser puro costo de mantenimiento en la siguiente.
Y la frase que más pesa: OpenAI cree que, en pocos años, si un proyecto tiene vulnerabilidades, los modelos de frontera probablemente las encontrarán, y modelos menos capaces podrán explotarlas una vez divulgadas. Si eso se cumple, la carrera ya no es por encontrar bugs. Es por parchear y desplegar antes que el otro.