/es/articulos/cloudflare-ya-te-deja-decidir-que-agentes-de-ia-entran-tu-sitio
Cloudflare ya te deja decidir qué agentes de IA entran a tu sitio, uno por uno
Cloudflare anunció el 4 de noviembre de 2026 dos cosas para quien administra sitios detrás de su red: analíticas que separan el tráfico de los agentes personales de IA (los asistentes que navegan, comparan o compran a nombre de una persona) y políticas para permitir o bloquear a cada uno de ellos por separado. Hasta ahora todo eso caía en el mismo costal de "tráfico automatizado", y la única decisión era tratar igual a todos los agentes. Importa porque detrás de cada uno de esos requests suele haber un cliente esperando una respuesta: si los bloqueas a ciegas, puedes estar corriendo clientes; si los dejas pasar a ciegas, puedes estar abriéndole la puerta a un abuso.
El problema: un cliente que llega disfrazado de bot
Cloudflare plantea el escenario así: un cliente le pide a su agente comparar productos de tu tienda, buscar un artículo de soporte o terminar una compra. Para el dueño del sitio, las tres cosas se ven como tráfico automatizado. Según el anuncio, sin saber qué agente llega y qué hace, es difícil saber si ese tráfico ayuda al negocio o lo pone en riesgo, y bloquear a todos "puede significar perder clientes".
La empresa ya distinguía, desde julio, tres comportamientos de IA que cualquier cliente puede gestionar, incluso en el plan gratuito:
- Search: rastreadores que indexan tu contenido para responder preguntas después.
- Agent: automatización que actúa en tiempo real a nombre de una persona, como los bots que traen una página para un chat o los agentes que manejan un navegador.
- Training: rastreadores que se llevan tu contenido para entrenar o afinar modelos.
Lo nuevo de noviembre ocurre dentro de la categoría Agent: ya no es una sola perilla para todos los agentes.
Qué se puede ver ahora
En Security Analytics, la gráfica de Bot Analysis suma una categoría nueva, Personal Assistants, junto a Verified Bot, Likely Human, Likely Automated y Automated. Al seleccionarla ves solo el tráfico de agentes personales a lo largo del tiempo.
En Top statistics aparece un widget que lista qué agentes visitan tu sitio y cuántos requests manda cada uno. Si filtras por un agente, el resto de los widgets se ajusta y muestra solo su tráfico: las rutas que pide, los códigos de estado que recibe y las redes de donde viene. Cloudflare lo vende como la forma de ver de un vistazo si un agente está iniciando sesión, leyendo páginas de producto, llegando al checkout o chocando con errores en páginas que no puede usar.
Para sitios con cuentas de usuario hay una capa más, pero con letra chica: Account Abuse Protection, que sigue en acceso anticipado (early access). Ahí cada evento de login y de registro indica si lo hizo un agente personal y cuál. También hay una vista de cuántas cuentas usan cada agente, y en el perfil de cada usuario aparecen los agentes que actúan por él. Si alguien parece estar usando un agente para atacar una cuenta, el equipo de fraude puede mitigar esa cuenta con una regla de WAF sobre su Hashed User ID, sin bloquear al agente para todos los demás usuarios que lo usan.
Qué se puede controlar
El ajuste que antes se llamaba Configure AI bot policies ahora se llama AI Crawler and Agent access policies, y vive en Security > Settings (filtrando por Bot traffic). La mecánica, según la documentación:
- Defines una política general para Agents.
- Cada agente personal soportado la hereda por defecto. Si cambias la política general, se actualizan todos.
- Después puedes sobrescribir la de cada agente, uno por uno.
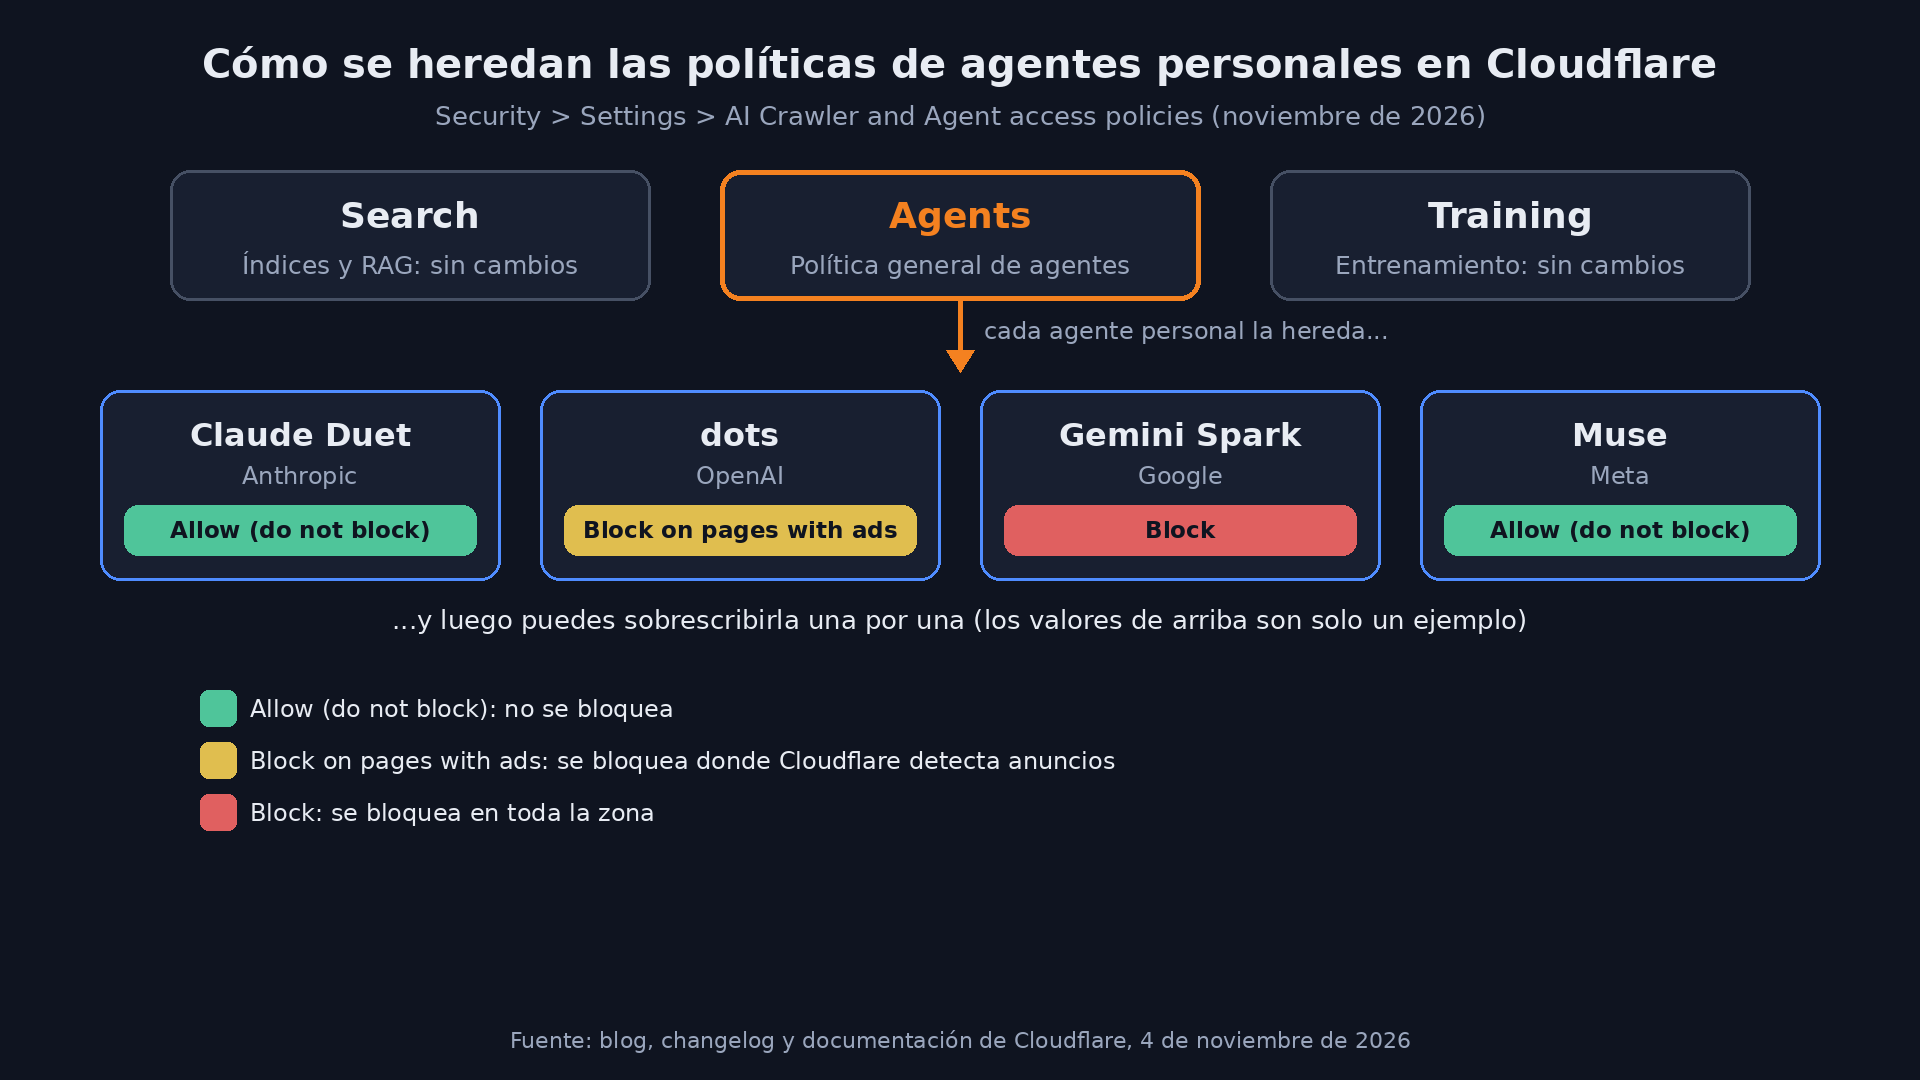
Las acciones disponibles son tres:
| Acción | Qué hace |
|---|---|
| Allow (do not block) | No bloquea los requests de ese agente |
| Block on pages with ads | Bloquea solo en las páginas donde Cloudflare detecta anuncios |
| Block | Bloquea en toda la zona |
El ejemplo que da Cloudflare: pones la política general de Agents en "Block on pages with ads" y le das "Allow" a un agente personal que sí quieres recibir. Las políticas de Search y Training no cambian.
¿Cuáles son esos agentes? El texto del anuncio habla de "agentes personales soportados" sin nombrarlos, y la documentación dice "los principales" (top Personal Agents). La captura que acompaña la entrada del changelog muestra cuatro: Claude Duet (Anthropic), dots (OpenAI), Gemini Spark (Google) y Muse (Meta). Hay un quinto, Instinct, marcado como "Coming soon". Tómalo como lo que aparece en esa captura, no como una lista cerrada: la lista oficial vive en el panel y en el directorio de bots de Cloudflare.
Ojo con los valores por defecto
Aquí conviene leer con calma, porque las fuentes de Cloudflare no dicen exactamente lo mismo según la fecha:
- En julio, Cloudflare anunció que a partir del 15 de septiembre de 2026 los dominios nuevos tendrían Training y Agent bloqueados por defecto en páginas con anuncios, con Search permitido.
- La documentación vigente (actualizada el 2 de noviembre) dice que para dominios nuevos Search, Agents y Training quedan en "Allow (do not block)" por defecto, y que Cloudflare recomienda "Allow" para los agentes personales.
- El anuncio del 4 de noviembre agrega que, al dar de alta una zona, Cloudflare pregunta si monetizas tus páginas con anuncios y ajusta las políticas recomendadas según tu respuesta.
Mi lectura: no supongas cuál de esas reglas le tocó a tu zona. Si la diste de alta en los últimos meses, entra a Security > Settings y revisa qué tiene puesto en realidad. Es un minuto y te ahorra descubrir dentro de tres meses que un agente lleva semanas rebotando en tu checkout.
Lo que todavía no resuelve
Cloudflare es honesta en esto: saber qué agente hace el request no te dice quién es la persona detrás. El sitio reconoce al agente, pero no sabe si el usuario ya es cliente, qué le autorizó hacer al agente, si tiene una suscripción o qué protecciones deberían aplicarle. La empresa dice que su siguiente meta es llevar ese contexto a través del agente de forma que respete la privacidad, ayudar a evaluar reputación y establecer responsabilidades claras cuando algo sale mal. No dio fechas; dice que compartirá más conforme trabaje con los operadores de agentes.
En la documentación de bots verificados hay una pista de por dónde va: Cloudflare distingue entre bots directos (un solo operador) e intermediarios (un servicio que usan muchos usuarios finales), y dice que está experimentando con reenviar información del usuario final mediante el encabezado Forwarded (RFC 7239) para que el sitio aplique sus preferencias a quien realmente origina el request. Es un experimento, no una función disponible.
Qué hacer con esto si administras sitios
Esto sale de la documentación y el anuncio de Cloudflare; no lo probé en un panel. Con eso dicho, mi recomendación práctica:
- Primero mira, luego decide. Activa la vista de Personal Assistants en Security Analytics y deja correr unos días antes de bloquear nada. Fíjate en las rutas: un agente que solo lee tu documentación no es lo mismo que uno que pega en
/logincien veces por minuto. - Revisa los códigos de estado. Si un agente recibe muchos 403 o 5xx en páginas que sí quieres que use (precios, soporte, reservaciones), probablemente tienes otra regla de WAF o de bots pegándole sin que lo sepas.
- Separa por modelo de negocio. Si vives de anuncios, "Block on pages with ads" tiene sentido como política general, con excepciones para los agentes que te traen lectores. Si vendes algo, bloquear agentes en el checkout es literalmente cerrarle la caja a un cliente.
- Ojo con las capas. Esta política se suma a lo que ya tengas: reglas de WAF, Bot Fight Mode, rate limiting,
robots.txt. Un "Allow" aquí no deshace un bloqueo que pusiste en otro lado. - Para cuentas de usuario, la parte fina (ver qué agente usa cada cuenta y mitigar solo esa cuenta) depende de Account Abuse Protection, que sigue en acceso anticipado. Si no lo tienes, por ahora tu control es por agente, no por usuario.
Lo que esto significa, en mi lectura, es que Cloudflare está empujando una idea que se va a volver estándar: el agente de IA no es un bot cualquiera ni un humano cualquiera, es un intermediario, y cada sitio tendrá que decidir con quién hace negocio a través de él. Hoy la decisión ya se puede tomar agente por agente. Falta lo difícil: saber quién manda al agente.
Fuentes
- Cloudflare: See the agents, set the terms: new visibility and control for personal agents (anuncio oficial, 4 de noviembre de 2026)
- Cloudflare Changelog: Granular access controls for the top Personal Agents
- Documentación de Cloudflare: AI Crawler and Agent access policies
- Cloudflare: Your site, your rules: new AI traffic options for all customers (julio de 2026)
- Documentación de Cloudflare: Verified bots
- Unite.AI: Cloudflare Adds Personal Agent Analytics and Per-Agent Access Controls